Website của bạn có đang đứng trước nguy cơ bị hacker chiếm đoạt toàn bộ cơ sở dữ liệu chỉ vì một lỗ hổng sơ đẳng? Cách bảo mật website chống SQL Injection hiệu quả chính là chìa khóa sống còn giúp các doanh nghiệp và lập trình viên vô hiệu hóa hoàn toàn các kịch bản tấn công tinh vi này. Trong bài viết này, chúng ta sẽ cùng phân tích bản chất của lỗ hổng, các phương pháp phòng thủ chuyên sâu từ lập trình đến cấu hình hệ thống, cùng những bài học thực chiến giúp bạn xây dựng một pháo đài vững chắc cho không gian mạng của mình.
1. Tổng quan về lỗ hổng SQL Injection và mối đe dọa thực tế
SQL Injection (SQLi) từ lâu đã trở thành một trong những nỗi ám ảnh lớn nhất của cộng đồng phát triển web toàn cầu. Khi kẻ tấn công tìm ra điểm yếu trong cách ứng dụng xử lý dữ liệu đầu vào, hậu quả để lại có thể vô cùng thảm khốc.
1.1. Bản chất của kỹ thuật tấn công SQL Injection
SQL Injection xảy ra khi một ứng dụng web tiếp nhận dữ liệu đầu vào từ người dùng (như biểu mẫu đăng nhập, ô tìm kiếm, thanh URL) mà không qua quá trình kiểm tra, lọc hoặc mã hóa đúng cách, rồi trực tiếp nối chuỗi dữ liệu đó vào câu lệnh truy vấn cơ sở dữ liệu (SQL query).
- Cơ chế lợi dụng: Kẻ tấn công sẽ chèn các câu lệnh SQL độc hại vào ô nhập liệu để thay đổi logic ban đầu của câu lệnh truy vấn gốc.
- Hậu quả trực tiếp: Hệ thống quản trị cơ sở dữ liệu (DBMS) sẽ thực thi đoạn mã độc này như một lệnh hợp pháp, dẫn đến việc dữ liệu bị rò rỉ, sửa đổi hoặc xóa sạch.
1.2. Những hệ lụy khôn lường đối với doanh nghiệp hiện đại
Một cuộc tấn công SQLi thành công không chỉ làm gián đoạn hoạt động kinh doanh mà còn phá hủy uy tín thương hiệu mà doanh nghiệp mất nhiều năm gầy dựng.
- Rò rỉ dữ liệu nhạy cảm: Thông tin thẻ tín dụng, mật khẩu mã hóa kém, và dữ liệu cá nhân của khách hàng bị đánh cắp hàng loạt.
- Thiệt hại tài chính và pháp lý: Doanh nghiệp có thể đối mặt với các khoản tiền phạt nặng nề do vi phạm các tiêu chuẩn bảo mật dữ liệu toàn cầu, đi kèm với chi phí khắc phục sự cố khổng lồ.
2. Các phương pháp kỹ thuật cốt lõi giúp phòng thủ SQL Injection
Để xây dựng một hệ thống an toàn, việc áp dụng đồng bộ các giải pháp kỹ thuật là điều kiện tiên quyết. Dưới đây là những phương pháp được chuyên gia công nghệ khuyên dùng hàng đầu hiện nay.
2.1. Sử dụng Prepared Statements và Parameterized Queries
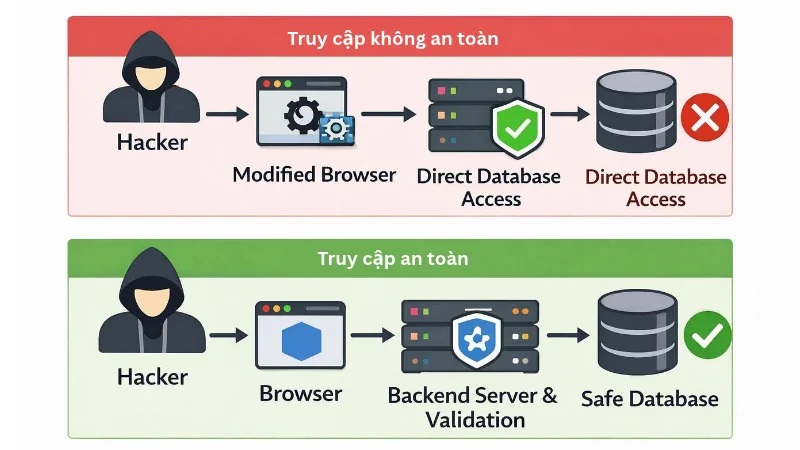
Đây được coi là “vũ khí tối thượng” và là tiêu chuẩn vàng trong việc ngăn chặn triệt để các cuộc tấn công chèn mã độc.
- Cơ chế hoạt động: Prepared Statements tách biệt hoàn toàn phần cấu trúc câu lệnh SQL và phần dữ liệu do người dùng cung cấp. Cơ sở dữ liệu sẽ biên dịch trước câu lệnh, sau đó mới gắn dữ liệu vào dưới dạng tham số thuần túy.
- Ưu điểm vượt trội: Ngay cả khi người dùng nhập vào các ký tự đặc biệt như dấu nháy đơn (‘) hay từ khóa SQL (OR 1=1), hệ thống vẫn hiểu đó chỉ là một chuỗi dữ liệu thuần túy thay vì mã lệnh để thực thi.
2.2. Áp dụng cơ chế ORM (Object-Relational Mapping)
Các framework hiện đại ngày nay đều tích hợp sẵn các công cụ ORM mạnh mẽ giúp lập trình viên thao tác với cơ sở dữ liệu thông qua các đối tượng lập trình thay vì viết câu lệnh SQL thủ công.
- Hibernate, Entity Framework, hay Eloquent: Các công cụ này ngầm sử dụng Parameterized Queries bên dưới, giúp giảm thiểu tối đa sai sót do con người trong quá trình viết mã.
- Lưu ý quan trọng: Lập trình viên vẫn cần tránh việc sử dụng các hàm thực thi chuỗi thô (như raw queries hoặc db::query mà không gắn tham số) khi dùng ORM.
2.3. Kiểm tra, làm sạch và xác thực dữ liệu đầu vào (Input Validation)
Nguyên tắc vàng trong bảo mật là “không bao giờ tin tưởng dữ liệu từ người dùng”. Mọi dữ liệu đầu vào đều phải được kiểm tra nghiêm ngặt trước khi đưa vào hệ thống xử lý.
- Whitelisting (Danh sách trắng): Chỉ cho phép những ký tự, định dạng hoặc giá trị hợp lệ được đi qua (ví dụ: mã bưu điện chỉ chứa số, email phải đúng định dạng chuẩn).
- Escape dữ liệu: Nếu bắt buộc phải dùng chuỗi động trong một số trường hợp đặc biệt, hãy sử dụng các hàm escape chuyên dụng của ngôn ngữ lập trình hoặc thư viện cơ sở dữ liệu để vô hiệu hóa các ký tự nhạy cảm.
3. Xây dựng chiến lược bảo mật toàn diện cho hệ thống website
Bên cạnh việc viết mã nguồn an toàn, việc quản trị hạ tầng mạng và phân quyền hệ thống cũng đóng vai trò quan trọng không kém trong việc giảm thiểu bề mặt tấn công.
3.1. Phân quyền cơ sở dữ liệu theo nguyên tắc tối thiểu
Việc cấp quyền quá mức cho tài khoản kết nối cơ sở dữ liệu của ứng dụng web là một lỗ hổng chết người thường gặp ở nhiều hệ thống.
- Hạn chế quyền hạn: Tài khoản kết nối từ ứng dụng web chỉ nên có quyền thực hiện các thao tác cần thiết (SELECT, INSERT, UPDATE) trên các bảng cụ thể, tuyệt đối không cấp quyền quản trị cao nhất (như DROP, ALTER, hay quyền truy cập hệ thống file) cho ứng dụng.
- Cô lập tài khoản: Tách biệt tài khoản dùng cho các chức năng quản trị viên (admin) và tài khoản dùng cho người dùng thông thường trên giao diện công khai.
3.2. Cấu hình Web Application Firewall (WAF) và cập nhật hệ thống
Một lớp giáp bảo vệ bên ngoài sẽ giúp phát hiện và ngăn chặn kịp thời các hành vi dò quét, tấn công tự động từ hacker.
- Tích hợp WAF: Sử dụng các giải pháp tường lửa ứng dụng web giúp nhận diện các cú pháp SQL Injection phổ biến trong các gói tin HTTP request và chặn chúng ngay từ cổng vào.
- Bảo trì định kỳ: Thường xuyên cập nhật bản vá bảo mật cho hệ điều hành, máy chủ web (Nginx, Apache), hệ quản trị cơ sở dữ liệu (MySQL, PostgreSQL) và các plugin, mã nguồn mở (như các tài nguyên học tập từ mpacademy.edu.vn hoặc các nền tảng mã nguồn mở khác).
Kết luận
Việc triển khai Cách bảo mật website chống SQL Injection hiệu quả không chỉ đòi hỏi sự am hiểu sâu sắc về kỹ thuật lập trình mà còn cần sự cẩn trọng trong suốt vòng đời phát triển phần mềm. Bằng cách áp dụng triệt để Prepared Statements, kiểm soát chặt chẽ dữ liệu đầu vào và duy trì lớp phòng thủ hạ tầng vững chắc, bạn sẽ bảo vệ an toàn tuyệt đối cho tài sản số của mình trước mọi nguy cơ tấn công.
